Nessuno è più al sicuro dagli hacker, nemmeno i frigoriferi (e c’è ben poco da ridere)
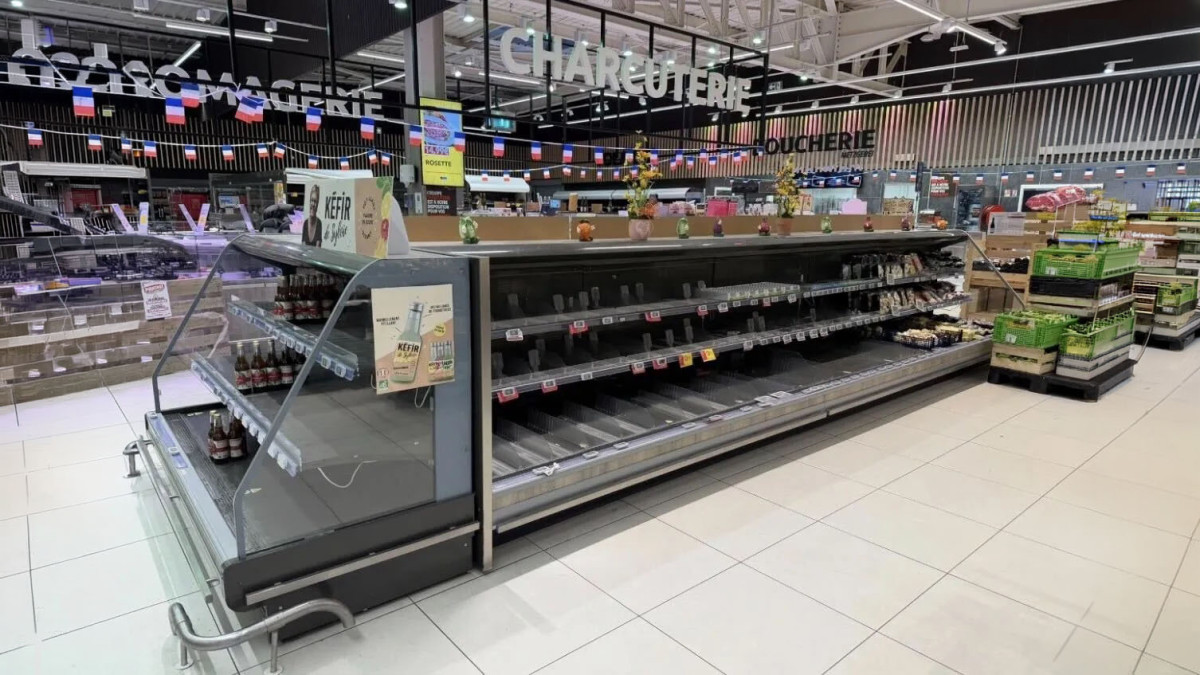
Immaginate di aprire un frigorifero al supermercato e trovare tutto a temperatura ambiente. Non è un guasto, è un attacco informatico: nella notte tra domenica e lunedì, hacker ignoti hanno preso il controllo da remoto dei sistemi di refrigerazione di centinaia di punti vendita francesi, costringendo i gestori a buttare grandi quantità di prodotti freschi e surgelati.
La procura di Parigi ha confermato l’apertura di un’indagine e ha segnalato anche alcuni principi di incendio come conseguenza diretta dell’attacco (l’acqua che magari cola da un freezer su del materiale elettrico non è una bella cosa, no?).
Preferisci ascoltare il riassunto audio? Abbiamo scelto una voce realizzata con strumenti avanzati IA per rendere i nostri testi subito accessibili a tutti
Il bersaglio non erano i singoli negozi, ma un software danese chiamato Danfoss, usato da molti marchi della grande distribuzione francese per gestire a distanza i sistemi di refrigerazione. Gli hacker hanno sfruttato falle di sicurezza presenti in versioni vecchie del software, sono entrati nel sistema e hanno fatto due cose: alzato la temperatura interna dei frigoriferi e attivato i sistemi di sbrinamento.
Il risultato è stato devastante per le scorte alimentari.
Le catene colpite con certezza sono Intermarché (tra 150 e 200 punti vendita) e Coopérative U (quasi cento negozi). Secondo BFMTV, il principale canale di news francese che ha reso pubblica la notizia, l’attacco avrebbe coinvolto anche alcuni punti vendita di E.Leclerc, mentre il sito specializzato Je bosse en grande distribution cita anche Carrefour Market e Monoprix. Nessuno di questi marchi ha confermato ufficialmente il proprio coinvolgimento.
Questo episodio ricorda da vicino quanto successo con i frigoriferi Samsung bloccati da un aggiornamento SmartThings, ma con una differenza fondamentale: lì era un errore, qui è stata una scelta deliberata. La vera lezione è che connettere infrastrutture critiche a internet, senza mantenere aggiornato il software di gestione, o senza misure di sicurezza adeguate, espone a rischi che vanno ben oltre il semplice disservizio, come dimostrano anche le vulnerabilità già note nelle colonnine di ricarica elettrica.
Quello che colpisce di più è la semplicità del vettore d’attacco: versioni vecchie di un software non aggiornato, probabilmente in uso da anni senza che nessuno si preoccupasse di applicare le patch disponibili. Un problema banale, con conseguenze tutt’altro che piacevoli per i commercianti e i consumatori coinvolti.
Source link