Hai mai scritto email con tanti indirizzi in CC? Questa distrazione potrebbe costare migliaia di euro
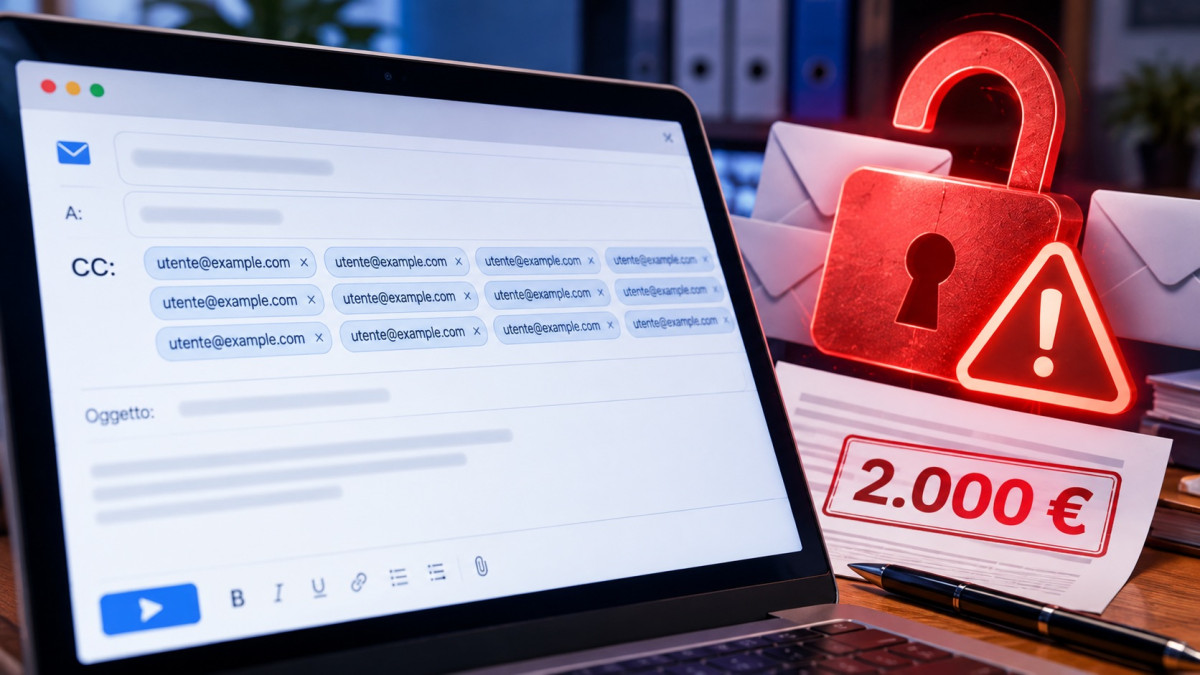
Quante volte avete inviato un’email a più persone lasciando tutti gli indirizzi in bella vista nel campo “A” o “CC”? È un errore comunissimo, e fino a poco tempo fa molti lo consideravano una svista innocua. Il Garante della Privacy la pensa diversamente, e lo ha dimostrato con una multa da 2.000 euro alla Federazione Nazionale degli Ordini dei Biologi (FNOB).
Preferisci ascoltare il riassunto audio? Abbiamo scelto una voce realizzata con strumenti avanzati IA per rendere i nostri testi subito accessibili a tutti
Il caso è emerso nel luglio 2025: una biologa ha ricevuto due comunicazioni via PEC dalla sua Federazione, con un piccolo problema. Nell’elenco dei destinatari erano visibili gli indirizzi email di tutti gli altri iscritti che avevano ricevuto lo stesso messaggio. Niente di eclatante, in apparenza. Eppure è bastato per finire nel mirino del Garante.
La FNOB si è difesa spiegando che si era trattato di un errore umano occasionale, non di una prassi abituale. C’era anche una giustificazione tecnica: il sistema PEC utilizzato non consentiva di inserire i destinatari nel campo CCN (copia conoscenza nascosta), quello che normalmente permette di nascondere gli indirizzi agli altri.
In più, la Federazione ha sottolineato che i messaggi contenevano solo informazioni istituzionali e che i destinatari appartenevano tutti alla stessa categoria professionale, quindi probabilmente si conoscevano già tra loro.
Argomenti ragionevoli, ma non sufficienti. Il Garante ha chiarito che rendere visibili gli indirizzi email personali a soggetti non autorizzati a conoscerli costituisce una comunicazione di dati personali a terzi, indipendentemente dal fatto che il contenuto del messaggio sia innocuo o che i destinatari appartengano allo stesso settore. Il punto centrale, secondo il provvedimento n. 763 del 7 ottobre 2026, è che la Federazione non disponeva di una base giuridica idonea a giustificare quella condivisione: una violazione dei principi di liceità, correttezza e trasparenza previsti dal GDPR.
Nella determinazione della sanzione, il Garante ha comunque tenuto conto di alcune circostanze attenuanti: gli episodi erano isolati, non riguardavano categorie particolari di dati sensibili e la Federazione non aveva precedenti rilevanti. Ecco perché la multa si è fermata a 2.000 euro e non è andata oltre.
Il caso vale però come precedente utile per chiunque gestisca comunicazioni collettive, che si tratti di un’azienda, un’associazione, un ente pubblico o un professionista. Un indirizzo email è un dato personale a tutti gli effetti quando permette di identificare una persona, anche indirettamente. Mostrarlo a chi non ha titolo per vederlo può costituire una violazione della privacy, anche se il testo del messaggio è del tutto banale.
La soluzione è semplice: usare il campo CCN, che nasconde gli indirizzi email l’uno all’altro. Per le PEC, invece, questa opzione non è sempre disponibile, e questo è un problema che chi usa la posta certificata per comunicazioni di massa dovrebbe verificare con attenzione prima di premere “invia”.
Un caso piccolo, una multa tutto sommato contenuta (ma nemmeno troppo), ma il messaggio è chiaro: la distrazione non è un’esimente, e il GDPR si applica anche agli errori più banali. E chissà che ora non inizino ad arrivare un sacco di whistleblowing.
Source link